網站還能打開,不代表已經安全:WordPress 網站主人請確認 PHP 修補
有 WordPress 網站的朋友,今天請先聯絡幫你顧網站的人,確認 PHP 已經完成這次安全修補。
如果你不知道 PHP 是什麼,也沒關係。你不用先學會寫程式,才能保護自己的網站。
最近接連看到 PHP、Zeabur、91APP 的資安消息,我想到自己經營的網站,也想到以前幫大家做過的一些 WordPress 網站。網站做完之後,誰繼續顧?有沒有備份?多久沒更新了?這些事情,平常很容易被放到後面。
這幾題如果你也答不太出來,先別緊張,很多人都是這樣。看完這篇,至少會知道要找誰、問什麼喔。
這次 PHP 漏洞,跟 WordPress 有什麼關係?
數位發展部資通安全署(資安署)在 10 月 22 日提醒,PHP 已在前一天晚間 10 點發布緊急安全更新,處理兩項重大漏洞。在符合攻擊條件的情況下,攻擊者可能不用登入,就能讓主機執行他放進來的程式。[1]
WordPress 底層也使用 PHP。大家平常在後台寫文章、換圖片,接觸的是 WordPress;讓這些功能運作的底層程式,通常要由主機商或網站維護人員處理。
所以,**只按 WordPress 後台的「更新」,還不能確認這次問題已經處理好。**請維護人員一起確認主機上的 PHP,才是這次要做的事。[1]
有漏洞,不代表你的網站已經被入侵。但網站還能打開,也不能用來判斷它是否安全。
先找出誰在顧網站,不用急著自己改
如果你的網站有固定維護廠商,直接聯絡對方。如果只是租了一個主機空間,請先找主機商客服,問清楚哪些更新由他們負責、哪些需要網站製作人員處理。
當初請人做網站、後來沒有維護合約的朋友,這次也可以重新確認一下。別等網站出事,才開始找帳號、找聯絡人。
自己架主機或有 PHP 程式的人,則請維護人員盤點所有使用的環境。不要只修首頁那一個網站,漏了其他還在運作的服務。
WordPress 備份,不是有一個壓縮檔就好
大家最常問的可能是:「我有備份,這樣可以嗎?」
還要多問一句:這份備份,真的能把網站救回來嗎?
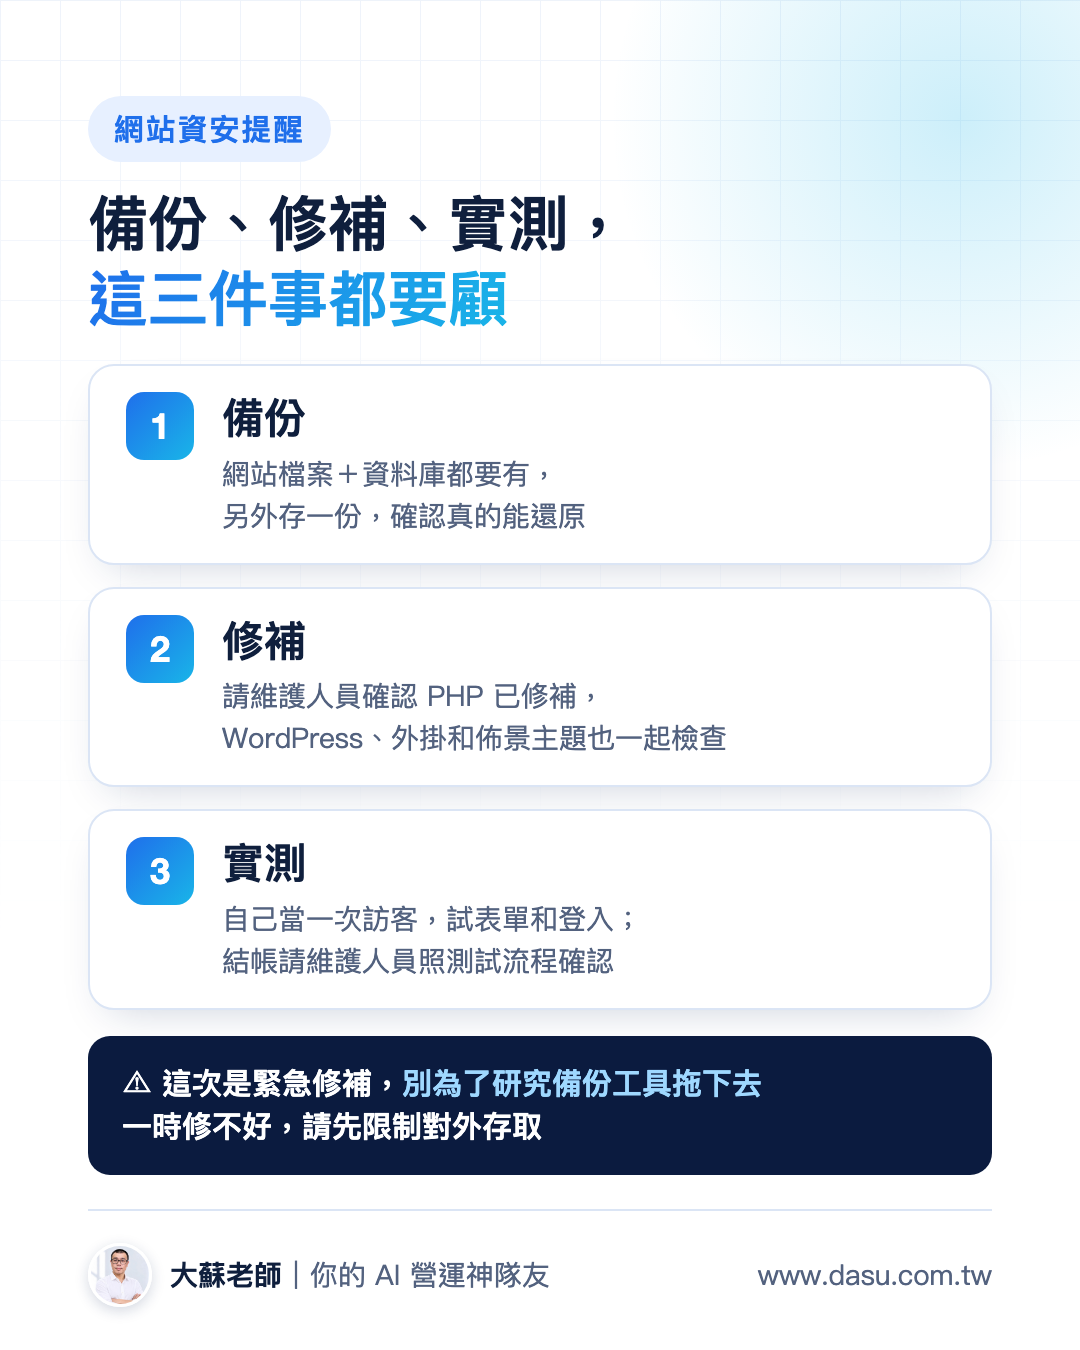
完整的 WordPress 備份,需要包含網站檔案和資料庫。白話說,圖片、佈景和程式要留,文章、會員、訂單等資料也要留;實際存放內容依網站功能而定。只匯出文章,不能當成完整網站備份。[3]
請維護人員確認最近一次備份是什麼時候、存在哪裡,以及有沒有試過還原。備份至少另外留一份在不同帳號或不同設備,並保護好存取權限;不要所有副本都跟網站放在同一台主機。
如果每天都有新訂單,備份也要跟得上。能接受少掉多少資料,會影響你需要多常備份。
不過,這次是緊急安全更新,別為了研究哪一款備份工具最好,把修補拖下去。若一時無法修補,請維護人員先限制受影響服務的對外存取,必要時暫停服務。單純把首頁換成「維護中」,不一定能擋住底層的漏洞。
更新完,請真的把網站用一次
請維護人員處理 PHP,也檢查 WordPress、外掛和佈景主題。來源不明、破解、停止維護或已經不用的外掛,請對方評估後整理。[3]
接著,自己當一次訪客。
打開首頁,送出一份測試表單。網站有購物功能,就請維護人員依測試流程確認購物車和結帳;有會員功能,也要試登入。
重點是確認功能真的完成了:信件有沒有寄出、表單有沒有留下紀錄、訂單有沒有正確建立。首頁能看,不代表整個網站都運作正常。
帳號、密碼和外掛,也別放著不管
平常可以從幾件小事開始:網站後台、主機、網域和主要信箱,使用不同的長密碼;能開兩步驟驗證就開啟,也就是登入時多一道身分確認。
請維護人員清查管理員帳號。已離職、已不合作或不認識的帳號,都要確認用途;平常只寫文章的人,不一定需要最高管理權限。
至於防護外掛,可以請廠商依主機環境選擇合適的工具,協助檢查惡意檔案、異常登入或發出通知。**裝了防護外掛,仍然需要更新和備份。**這次 PHP 的問題,也不能靠裝外掛代替修補。
不懂技術?直接把這三個問題傳給維護人員
以下這段可以複製給主機商或網站維護人員:
您好,我想確認網站這次的資安處理,請協助回覆:
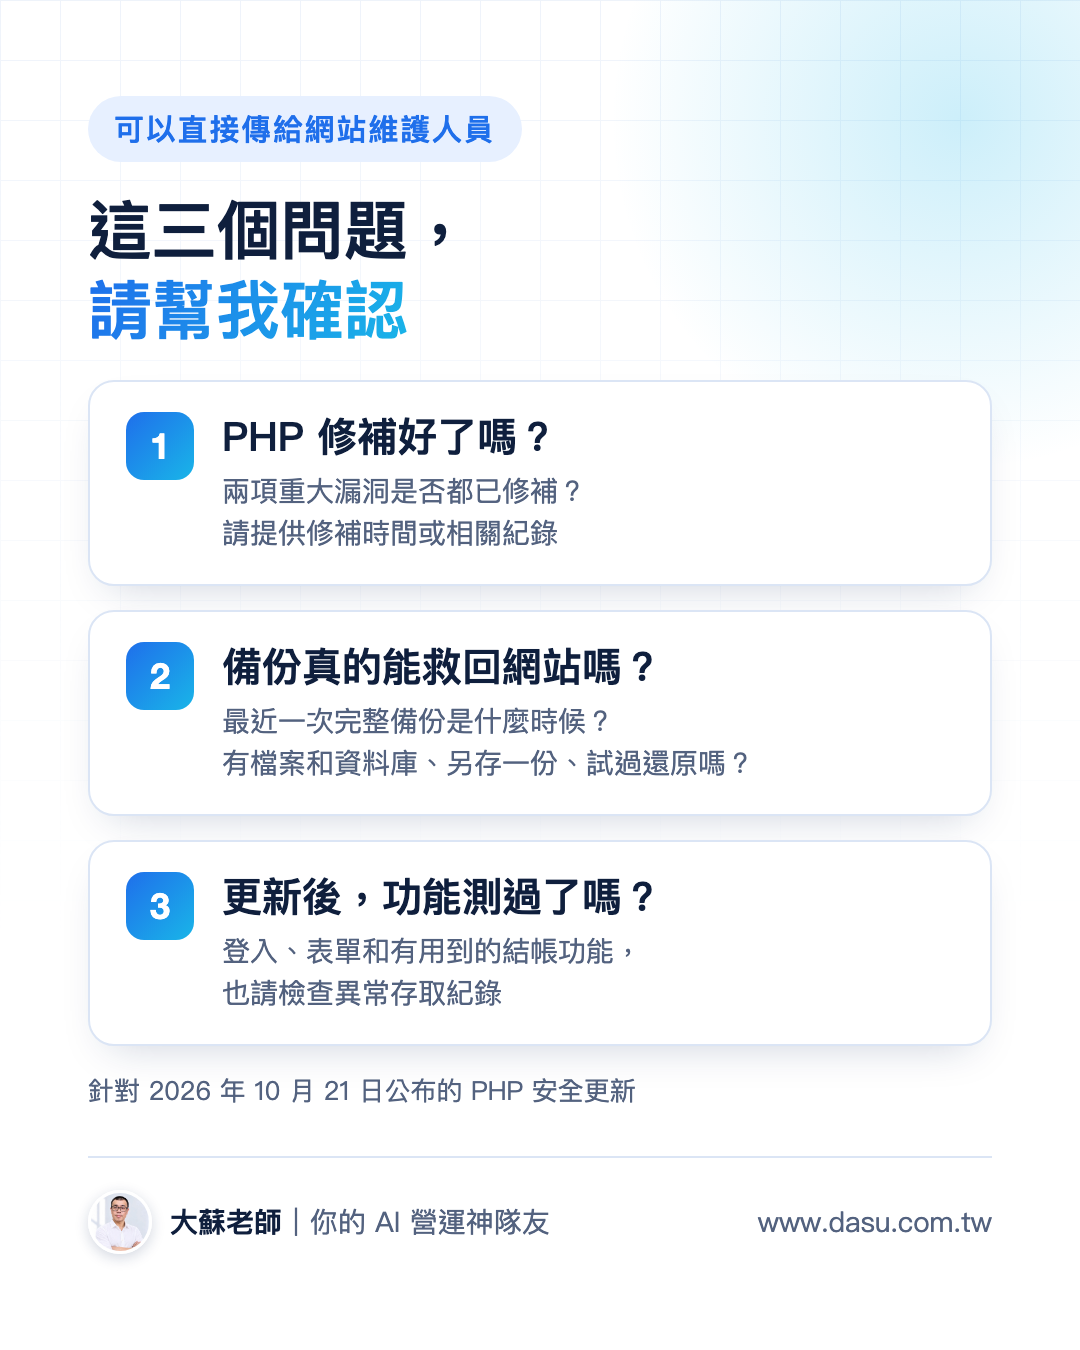
- 10 月 21 日公布的兩項 PHP 重大漏洞,我們的網站是否都已修補?請提供修補時間或相關紀錄。
- 最近一次完整備份是什麼時候?是否包含網站檔案與資料庫、另外保存一份,而且做過還原測試?
- 更新後是否測過登入、表單及網站有使用的結帳功能?也請協助檢查異常存取紀錄。
如果還沒處理好,請告訴我預計完成時間,以及這段期間會採取什麼保護措施,謝謝。
Zeabur、91APP 這兩起消息,提醒的事不一樣
Zeabur、91APP 和這次 PHP,不能直接當成同一個漏洞。
Zeabur 官方公告了十月入侵事件及停止營運安排。部分服務從 12 月 1 日起陸續停止,所有專用伺服器與共享叢集於 12 月 31 日停止服務,不能假設每個服務都能用到年底。[4] 雷蒙的搬遷指南也提醒,要處理放在平台上的服務金鑰、資料庫密碼等憑證。[5] 如果你有使用,請維護人員依官方指引確認影響、更新相關憑證,並安排備份與搬遷。
91APP 則在 10 月 16 日公告,旗下 Commerce Cloud 資料庫受到自動化攻擊,部分資訊遭非法擷取,已啟動調查和應變。[6] 對一般消費者來說,要留意後續可疑的訂單、退款和客服訊息。就算對方說得出你的姓名和購物資料,也請自己進品牌官網找客服確認。
三件事看起來不一樣,共同點其實很簡單:網站和平台做好之後,還是要有人顧、有人確認。交給廠商或平台,不代表後面就不用問了。
用 AI 做網站很方便,正式操作還是要驗收
大家現在用 AI 做網站、寫程式,確實方便很多(我自己的網站也是跟 AI 一起架的,過程寫在這篇)。看不懂公告的時候,也可以請它幫忙翻成白話、整理要問廠商的問題。
但是,請不要把正式密碼、服務金鑰和完整客戶名單直接貼進一般對話,也別讓它沒經過確認就動正式主機。
如果網站已經跳到陌生頁面,或多出不認識的管理員,先找主機商限制受影響服務、保留紀錄,再交給專業人員檢查。修好漏洞,不會自動清掉已經進來的惡意程式;還原備份之前,也要確認備份可信。
今天先把上面那段詢問文字傳出去。問到「已經在什麼時間修好、備份在哪裡、測過哪些功能」的回覆,比只聽到一句「網站正常」,更能掌握自己的網站狀況。
補充給維護人員
PHP 官方本次修補版本為 8.2.35、8.3.36、8.4.27、8.5.12,漏洞編號為 CVE-2026-109618、CVE-2026-109619。若供應商把修補放進原本的套件,請依其安全公告與套件紀錄確認。更新後須確認網站實際使用的環境已生效;官方這次只對 8.2 到 8.5 推出修補版,更舊的版本不在名單內,請規劃升級;另外官方也提醒,8.2 在 2026 年 12 月 31 日之後就不再提供安全修補。版本與公告仍可能更新,操作前請再核對官方資訊。[2]
資料來源
本文事件資訊查核日期:2026 年 10 月 22 日。日常維護段落為一般建議,未對任何個別網站做安全檢測。
更多我跟 AI 一起工作的紀錄,在 AI 工作日誌。